
最近、PHPなどの脆弱性(ソフトウェアのセキュリティ上の弱点)に関する報道が相次いでいます。WordPressでサイトを運営している方の中には、自分に関係があるのか分からない方も多いと思います。本日は、今回発表されたPHPの脆弱性と、AIを使って自分の環境への影響を調べ、公式の情報で確かめる方法を解説します。
【何が起きているのか】
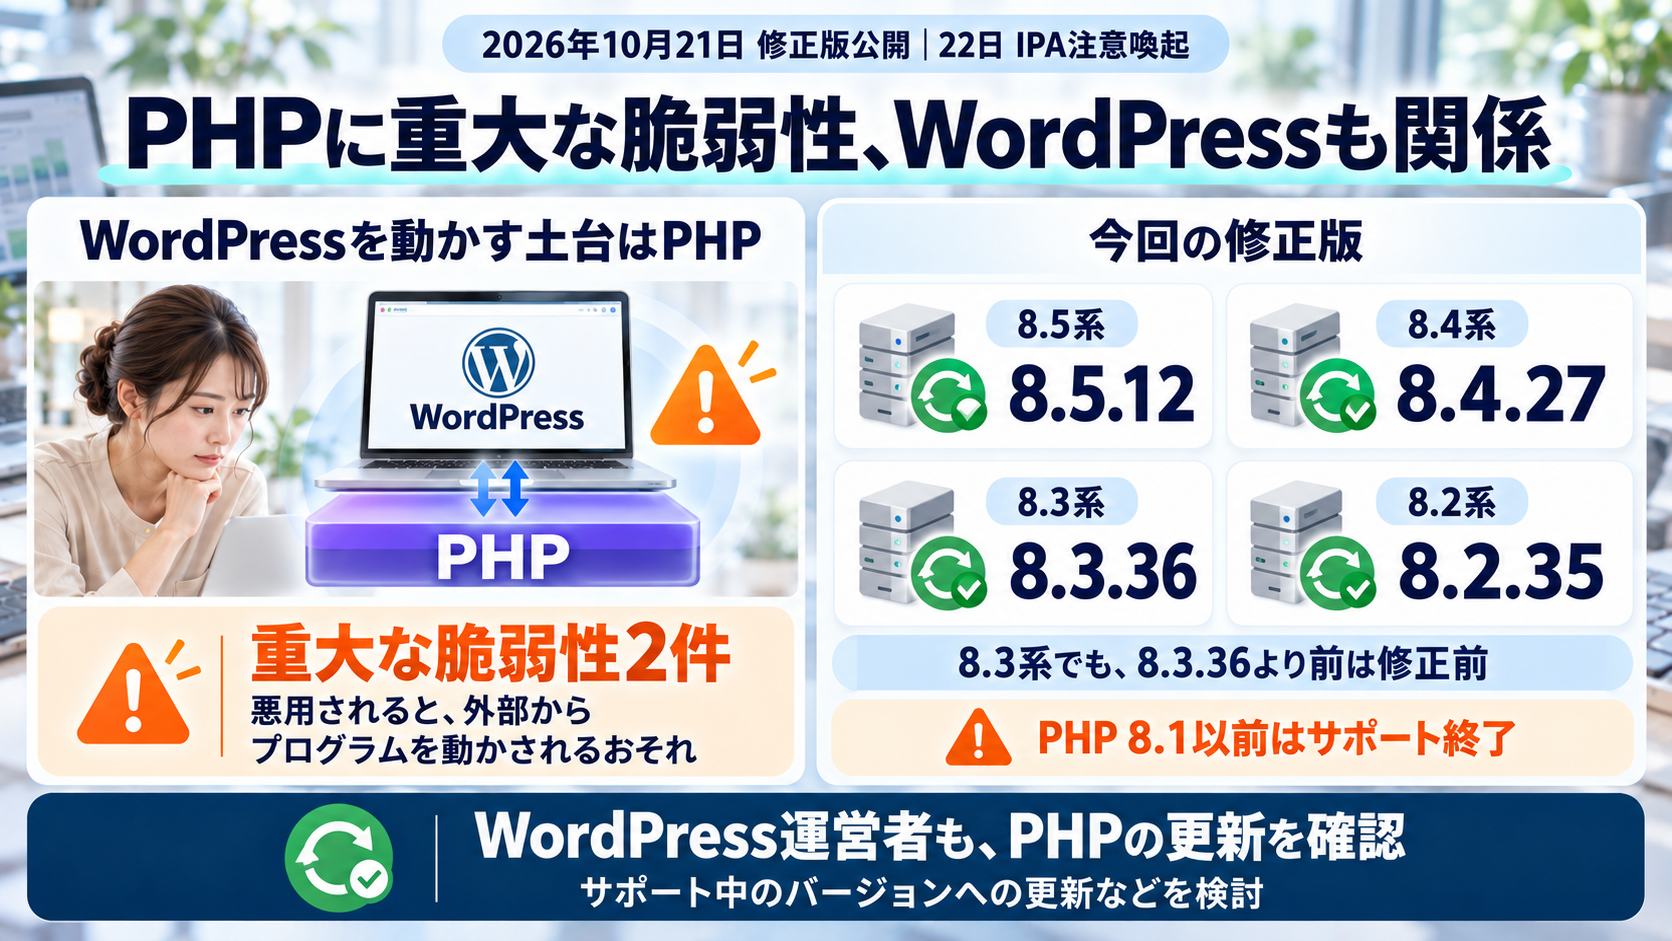
PHPの開発チームは2026年10月21日、「重大(Critical)」とされる脆弱性2件の修正版を公開しました。IPA(情報処理推進機構)も10月22日に注意を呼びかけ、今回の脆弱性が悪用されると、外部から勝手にプログラムを動かされるおそれがあると説明しています。
修正版は、PHP「8.5.12」「8.4.27」「8.3.36」「8.2.35」です。同じ8.3系でも、「8.3.36」より前のバージョンは、今回の修正に含まれていません。PHP 8.1以前はサポートが終わっているため、修正版は提供されないとのことです。IPAは、サポート中のバージョンへの更新などを検討するよう案内しています。
WordPressのサイトは、PHPというプログラムの上で動いています。自分でPHPを触ったことがなくても、WordPressでサイトを運営している方は、今回の脆弱性の影響を受ける可能性があります。
PHPの重大な脆弱性2件に修正版
【個人ビジネスにどう役立つのか】
ChatGPT・Claude・GeminiなどのAIに、利用しているサービス(WordPressやレンタルサーバーなど)を伝えて今回の脆弱性について質問すれば、自分の環境で「確認すべきこと」を整理できます。
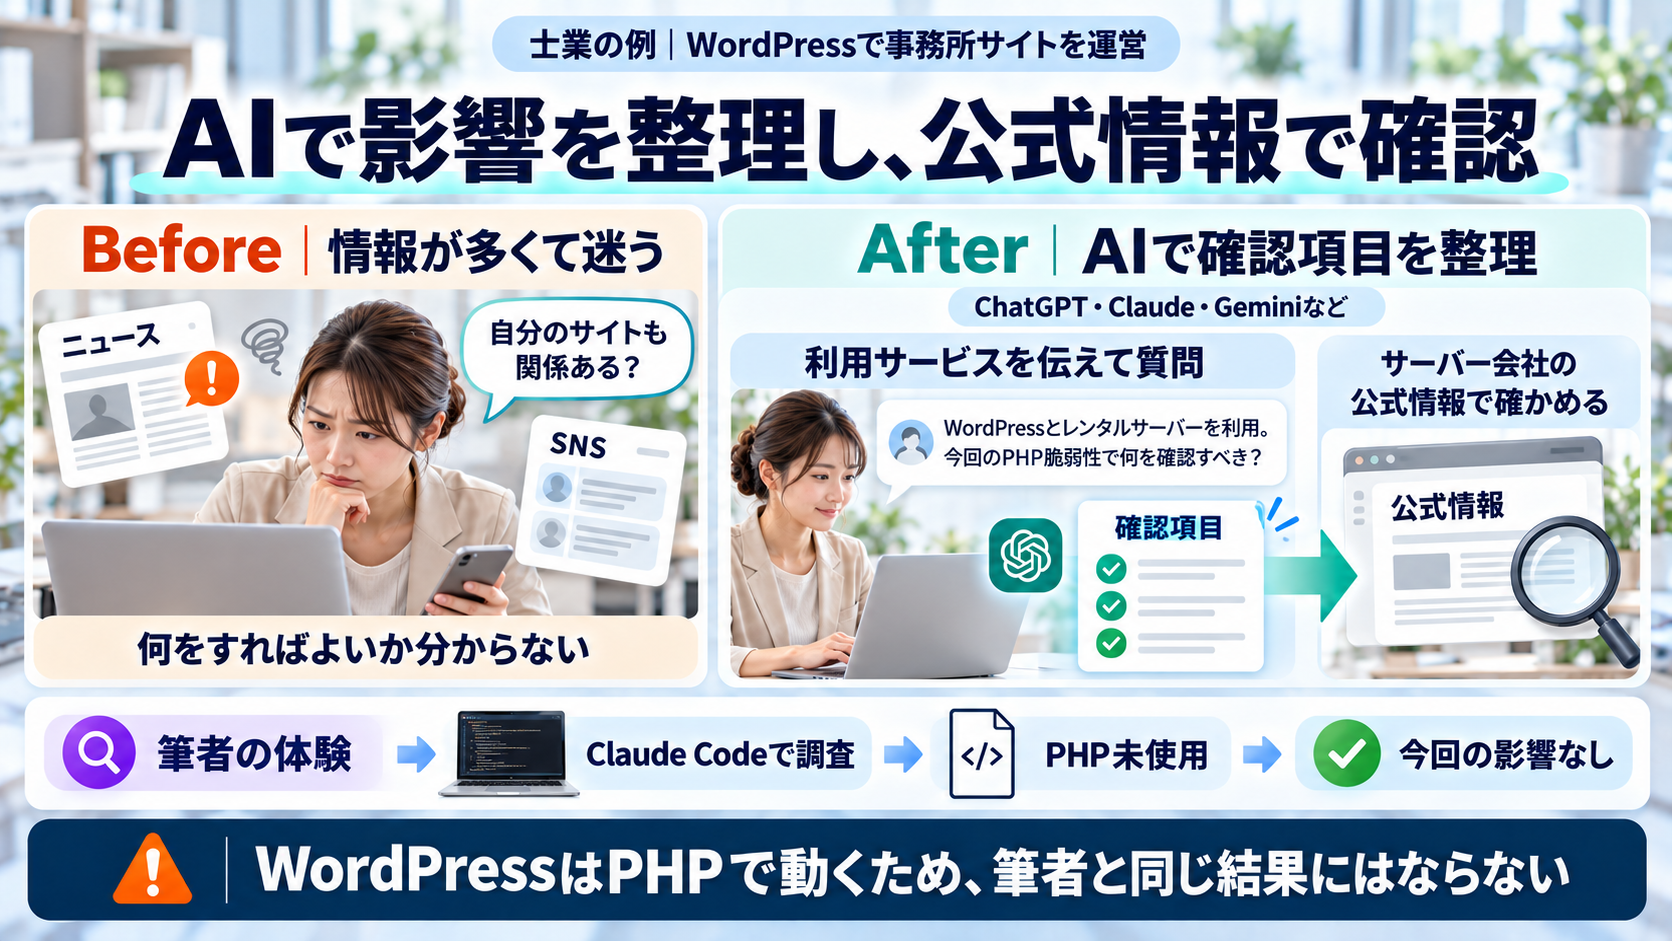
● 例/士業:WordPressで事務所のサイトを運営しているが、今回のニュースが自分に関係あるのか分からない。
- Before:ニュースやSNSは見ているが、情報が多く、何をすればよいか分からない。
- After:AIに、使っているサービスを伝えて、どこに影響がありそうか情報を調べて整理してもらい、サービスを提供している会社の公式情報で確かめる。
私も今回、SNSやインターネットで情報を調べましたが、さまざまな情報が飛び交い、自分の利用環境にどのような影響があるのか判断できなくなりました。そこで、普段使っているClaude Codeに、自分が運用しているサイトやアプリへの影響を調べてもらいました。私のサイトやアプリはPHPを使っていなかったため、PHPの脆弱性の影響はありませんでした。
AIで「確認すべきこと」を整理する
【始める前に知っておきたいこと】
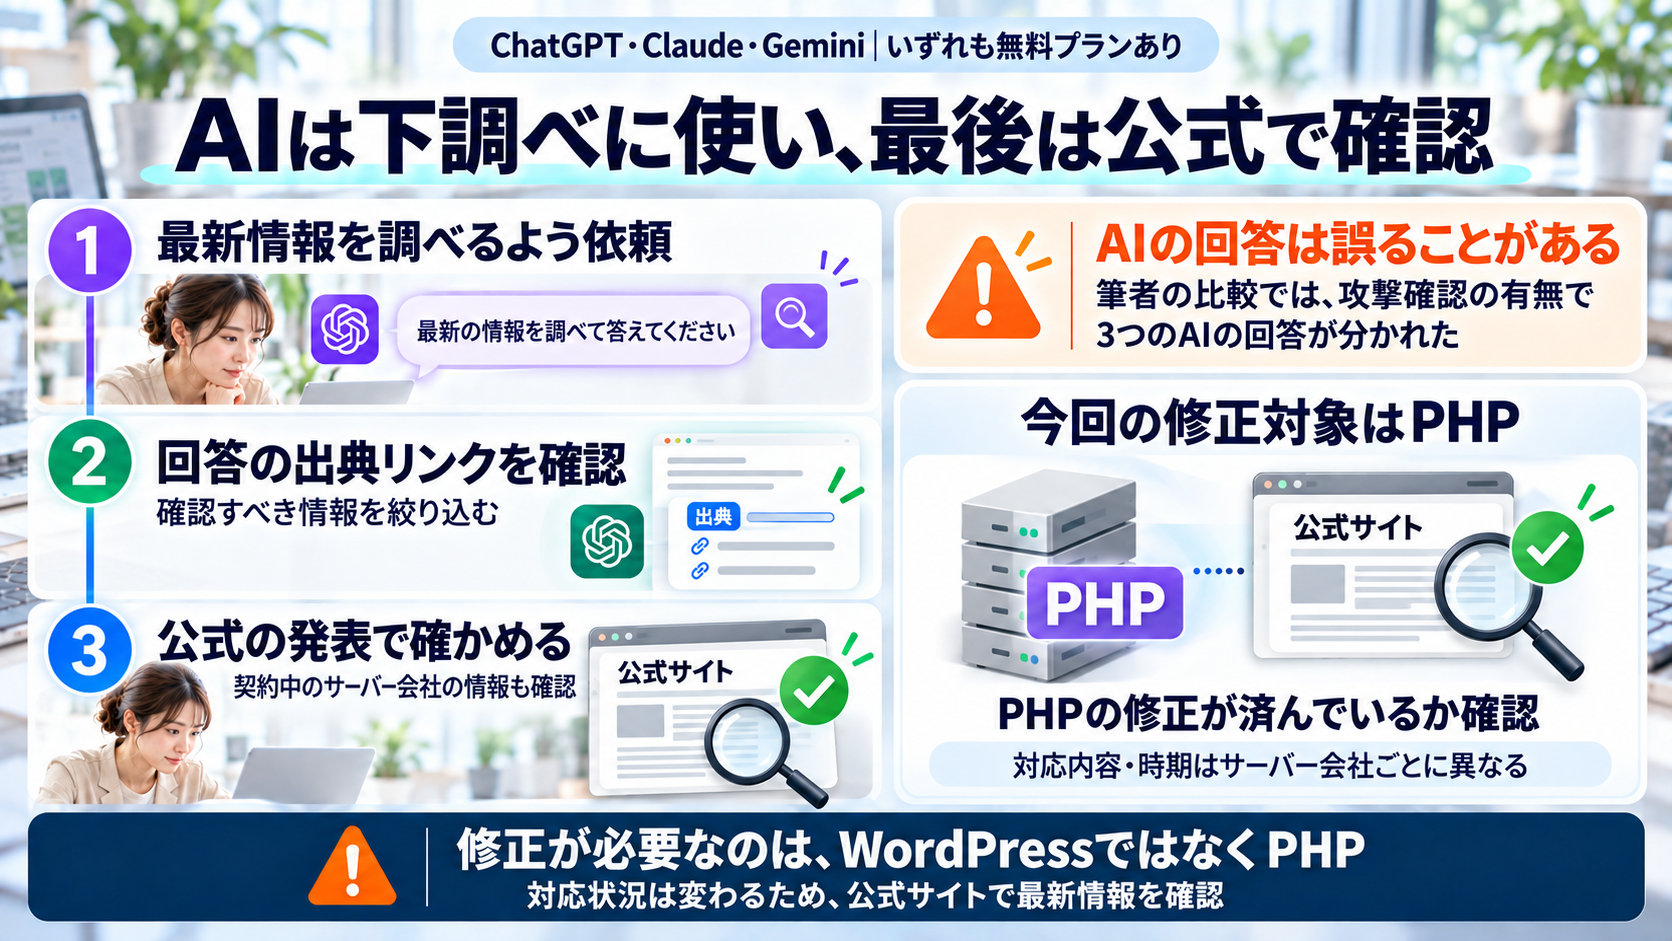
使うのは、ChatGPT(無料プランあり/https://chatgpt.com/ )、Claude(無料プランあり/https://claude.com/ja )、Gemini(無料プランあり/https://gemini.google.com/ )のどれでも構いません。質問するときは、たとえば、利用しているサービス名を伝えて、「最新の脆弱性情報を調べて」と依頼し、回答に出典のリンクが付いているかを確かめてみてください。
私が3つのAIに同じ質問をしたところ、いずれもWeb検索をして出典を示しましたが、実際に攻撃が確認されているかについては、AIによって答えが分かれました。AIは、あくまでも確認すべき情報を絞り込むための下調べに使ってください。
ChatGPT・Claude・Gemini、どのAIも「AIの回答は誤ることがある」と案内しているので、最後は公式の発表や、サービスを提供している会社の公式情報で確かめましょう。
※今回修正が必要なのは、WordPressではなくPHPのほうです。レンタルサーバーを使っている場合は、契約しているサーバー会社の公式情報で、PHPの修正が済んでいるかを確かめてください。サーバー会社によって対応の内容や時期は違います。
※サーバー会社の対応状況や修正版の情報は変わることがあります。最新の情報は公式サイトでご確認ください。
- PHPの脆弱性対策について(IPA):https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
- WordPressの動作環境(WordPress公式):https://ja.wordpress.org/about/requirements/
最後はサービスを提供している会社の公式情報で確かめる
【まとめ】
PHPの脆弱性は、WordPressでサイトを運営している方にも関係があります。まずは使っているサービスをAIに伝えて、自分の利用環境のどこに影響がありそうか情報を調べて整理してもらい、サービスを提供している会社の公式情報で、PHPの修正が済んでいるかを確かめてみてください。
【トレンド分析メモ】
📈 業界の方向性:PHPの開発チームは修正版の公開前日に事前告知を出し、IPAも公開前から準備を呼びかけていました。
👨💻 今後1〜3ヶ月で準備すべきこと:PHP 8.2のサポートは2026年12月31日に終わる予定です。自分のサイトで使っているPHPが8.2以前のバージョンかどうかを確かめ、該当する場合は、契約しているサーバー会社の公式情報で、PHP 8.3以降への切り替えについて確認しておきましょう。
💡 注目キーワード:PHP2shell(今回の脆弱性2件を組み合わせたものの呼び名)/CVE-2026-109618・CVE-2026-109619(今回の脆弱性に付けられた、世界共通の番号)/CVSS 9.2(今回の2件に付けられた、深刻度の点数)
👇 さらに詳しい内容は10月27日(火)のブログをチェック!
【情報ソース】
PHP公式「Security advisory: Critical remote code execution vulnerabilities, update now」 https://www.php.net/ (2026年10月21日)
IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」 https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html (2026年10月22日)
WordPress公式「動作環境」 https://ja.wordpress.org/about/requirements/ (2026年10月24日確認)
窓の杜「『PHP』に“致命的”な脆弱性2件、日本時間21日深夜に緊急のセキュリティリリースへ」 https://forest.watch.impress.co.jp/docs/news/2149962.html (2026年10月21日)
@IT「PHPの重大脆弱性『php2shell』、パッチ公開まで待てない GMOが示した暫定策と注意点」 https://atmarkit.itmedia.co.jp/ait/articles/2610/21/news072.html (2026年10月21日)
【ファクトチェック報告】
- 確認済み事実
- 修正版の公開(2026年10月21日・日本時間同日23時)と修正版の番号(8.5.12/8.4.27/8.3.36/8.2.35)、「重大(Critical)」の脆弱性2件:一次情報=PHP公式の告知で確認。
- IPAの注意喚起(10月22日)と、悪用されると遠隔の第三者に任意のコードを実行される可能性があること、PHP 8.1以前はサポート終了で修正版が提供されないこと:一次情報=IPAで確認。本文では「外部から勝手にプログラムを動かされるおそれ」と言い換えています。
- WordPressがPHPで動くこと:一次情報=WordPress公式の動作環境ページで確認。
- PHP 8.2のサポート終了が2026年12月31日であること:一次情報=PHP公式とIPAで確認。
- 修正版の公開前日(10月20日)の事前告知と、IPAの事前準備のお願い(10月21日):一次情報=PHP公式とIPAで確認。
- ChatGPT・Claudeは無料プランでもWeb検索が使えること、3社ともAIの回答は誤ることがあり重要な情報は確かめるよう案内していること:一次情報=各社の料金ページとヘルプで確認。
- Claude Codeは有料プラン(Pro以上)に含まれること:一次情報=Claudeの料金ページで確認。
- 筆者の対応(Claude Codeに影響を調べてもらった/PHPを使っていなかったため影響なし):筆者の作業記録による。
- ChatGPT・Claude・Geminiに「最新の情報を調べて」と同じ質問をすると、3つともWeb検索をして出典を示したこと、実際に攻撃が確認されているかの答えが分かれたこと:筆者の画面で確認(2026年10月24日)。無料版のGeminiは、公式にプラン別のWeb検索の記載がありませんが、筆者の画面ではWeb検索をして出典を示しました。どのAIの答えが正しいかは、公式の見解が分かれているため本文では扱っていません。
- レンタルサーバー会社の対応状況:さくらインターネットが公式に修正の適用済みを公表していることを確認しました。他社は公式情報を確認できていないため、本文では社名を挙げず「契約しているサーバー会社の公式情報」と書いています。
- 未確認情報
- 今回の脆弱性が実際に悪用されたかどうかは、情報源によって見解が分かれているため書いていません。
- 注意事項
- 今回の脆弱性はPHP本体のもので、WordPress本体・テーマ・プラグインの更新では修正できません。対策はPHPの修正版への更新です。
- 同じ8.3系でも8.3.36より前のバージョンは修正前のため、系統の番号だけで判断しないよう注意が必要です。
- 筆者のサイトやアプリで「影響なし」だったのはPHPを使っていなかったためで、WordPressでサイトを運営している方には当てはまりません。
