
AI時代の不正アクセス対策にGoogleの「パスキー」
仕事のメールや予定に使っているGoogleアカウントを、パスワードだけで守っていませんか。最近、日本国内でも不正アクセスに関する報道が相次いでいます。今回は、Googleアカウントの安全性を高める「パスキー」について、その仕組みと設定方法を解説します。
【何が起きているのか】
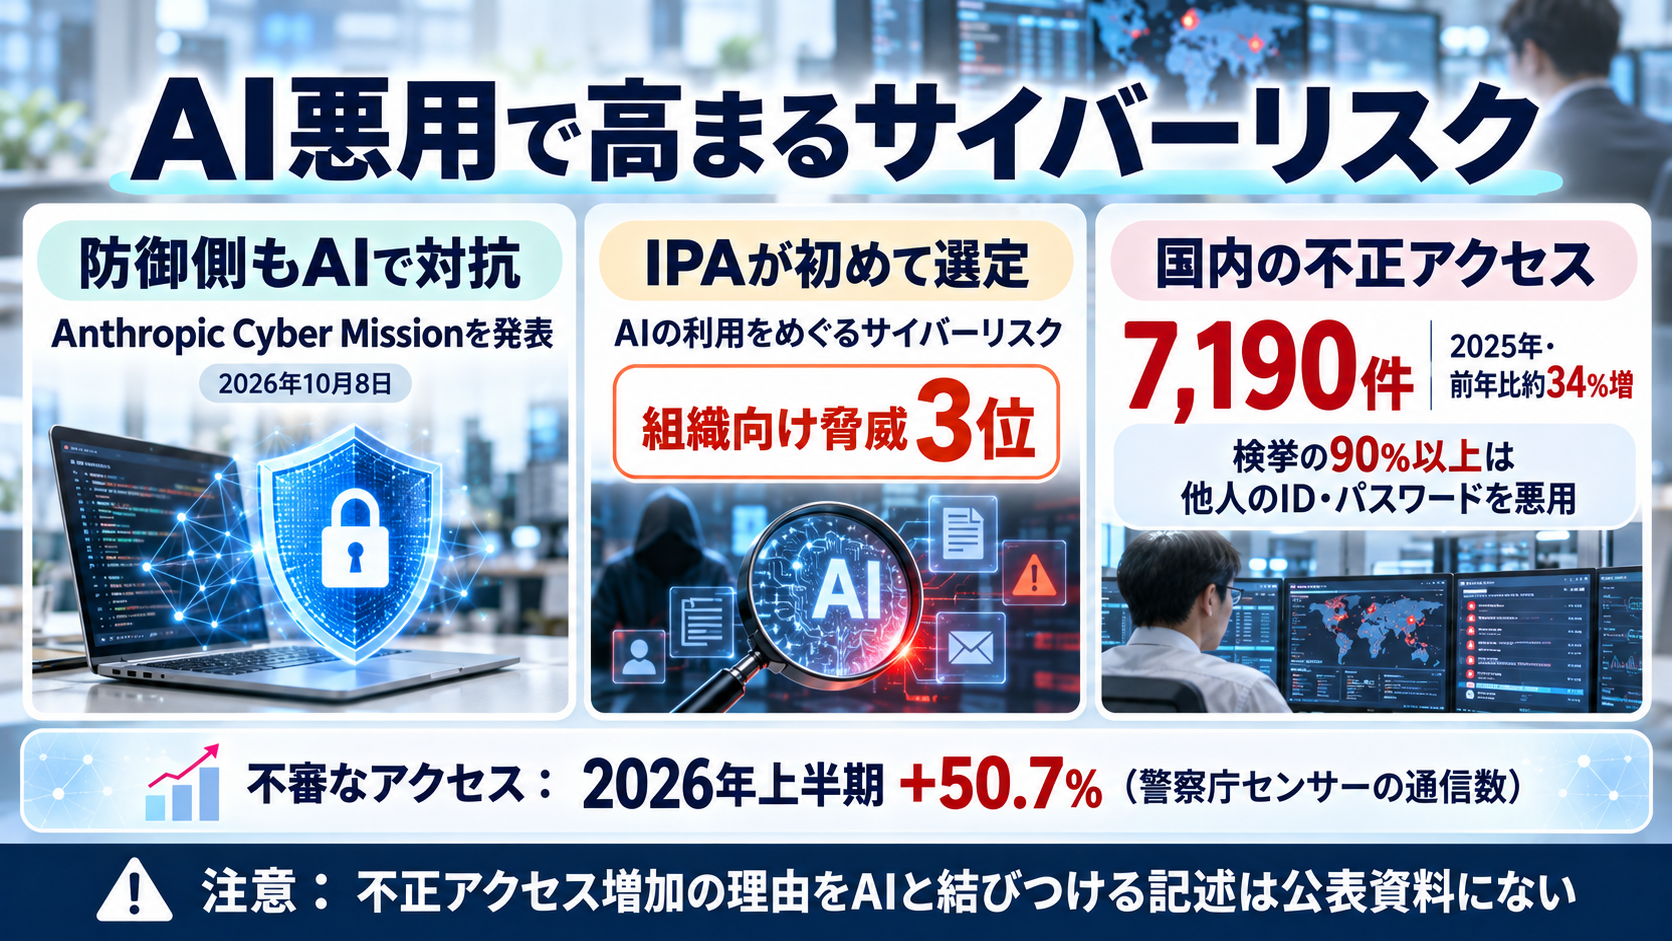
Anthropicは2026年10月8日、サイバー攻撃を防ぐ側を支える取り組み「Anthropic Cyber Mission」を発表しました。発表には、提携するセキュリティ企業Palo Alto Networksの「攻撃者はAIを使い、機械の速さで弱点を見つけて悪用している」というコメントが載っています。
日本でも、IPA(情報処理推進機構)は「情報セキュリティ10大脅威 2026」の組織向け3位に、「AIの利用をめぐるサイバーリスク」を初めて挙げました。AIの悪用でサイバー攻撃のハードルが下がり、手口が巧妙になるリスクも含まれています。
国家公安委員会・総務省・経済産業省の公表では、2025年に確認された不正アクセス行為は7,190件で、前年より約34%増加しました。2025年に警察が検挙した不正アクセスでは、他人のID・パスワードを使って入り込む手口が90%以上を占めています。
また、警察庁が検知した、弱点を探すなどの不審なアクセスは、2026年上半期に前年同期より約50.7%増加しました。これは警察庁のセンサーに届いた通信の数で、侵入された件数ではありません。
ただし、2025年の件数を公表した国家公安委員会・総務省・経済産業省の資料には、増えた理由とAIを結びつける記述はありません。
狙われるのはID・パスワード
【個人ビジネスにどう役立つのか】
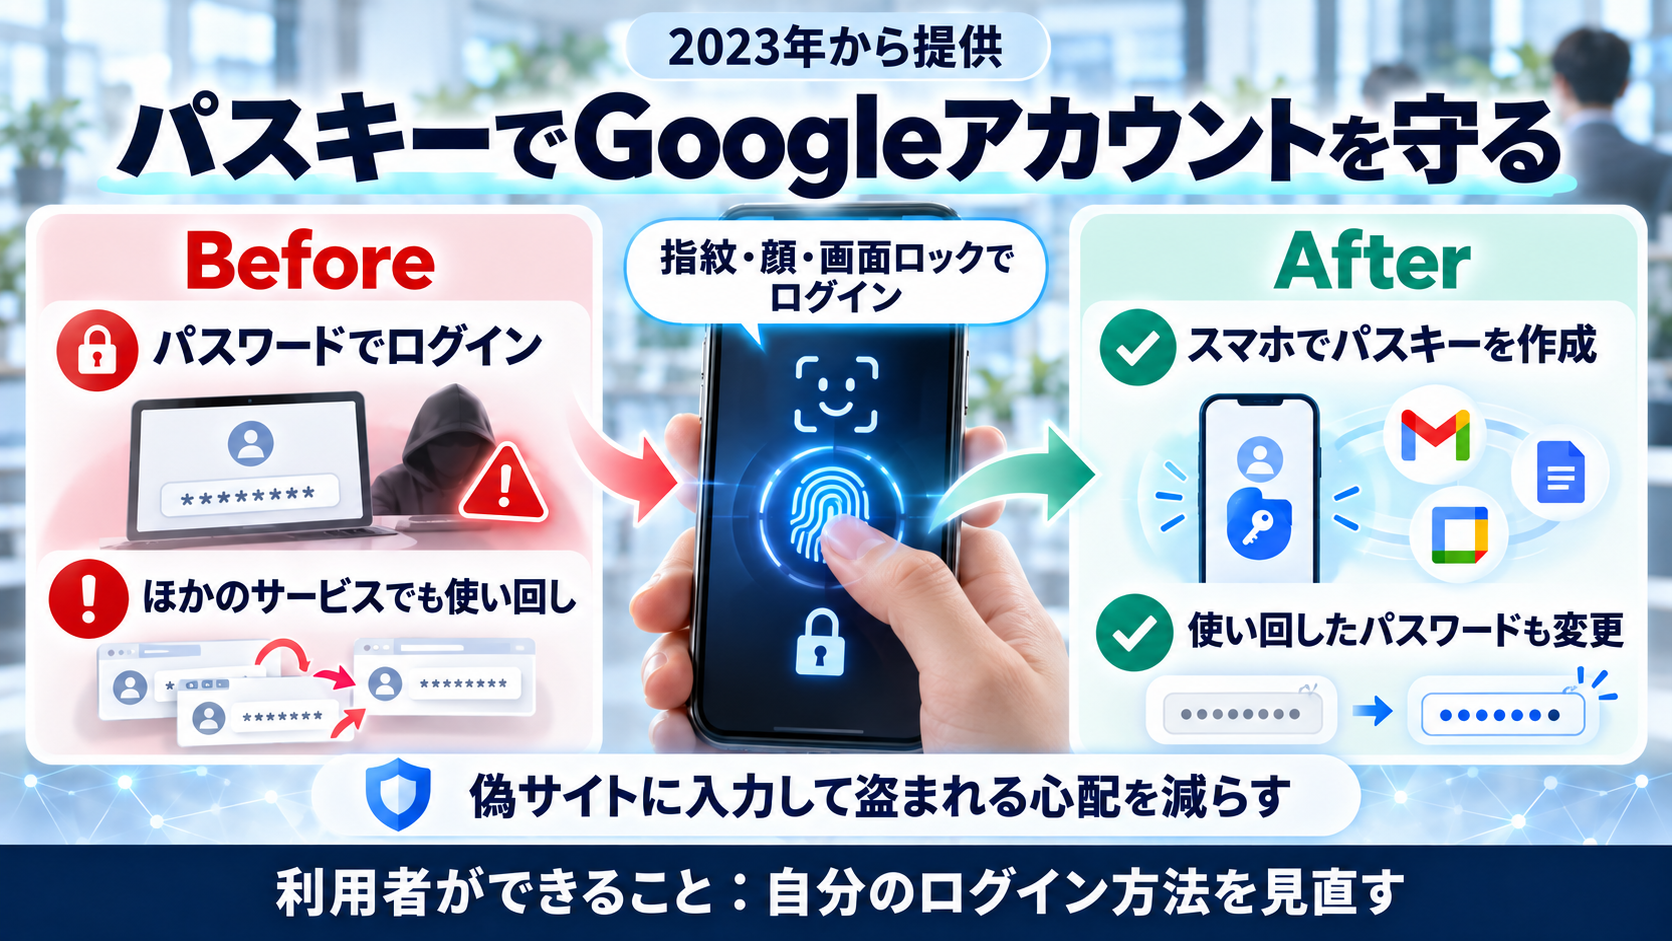
パスキーは、Googleが2023年から個人のGoogleアカウントで提供している、パスワードの代わりに使えるログイン方法です。指紋認証・顔認証・スマートフォンの画面ロックで、Googleアカウントにログインできます。パスキーはパスワードと違って書き留めたり人に渡したりできないため、偽サイトに入力して盗まれる心配がありません。Googleは「フィッシングに対するセキュリティを強化できます」と説明しています(フィッシングは、偽のサイトやメールで個人情報を不正取得する手口)。
● 例/コンサル・士業:お客さまとのやり取りや資料、予定を、Googleアカウントでまとめて管理している。
- Before:Googleアカウントにパスワードでログインし、同じパスワードをほかのサービスでも使っている。
- After:自分のスマートフォンでパスキーを作り、使い回していたパスワードも変更する。
私はITインフラの仕事で、サーバーへのアクセス状況の監視やネットワーク通信の確認を担当していました。アクセスを見張るのはサービスを運営する側の仕事で、利用者ができるのは、より安全な認証方法を取り入れることだと考えています。
指紋認証や顔認証でログインする
【具体的な始め方・おすすめツール】
使うのは、Googleアカウントのパスキー(無料/https://support.google.com/accounts/answer/13548313?hl=ja )です。
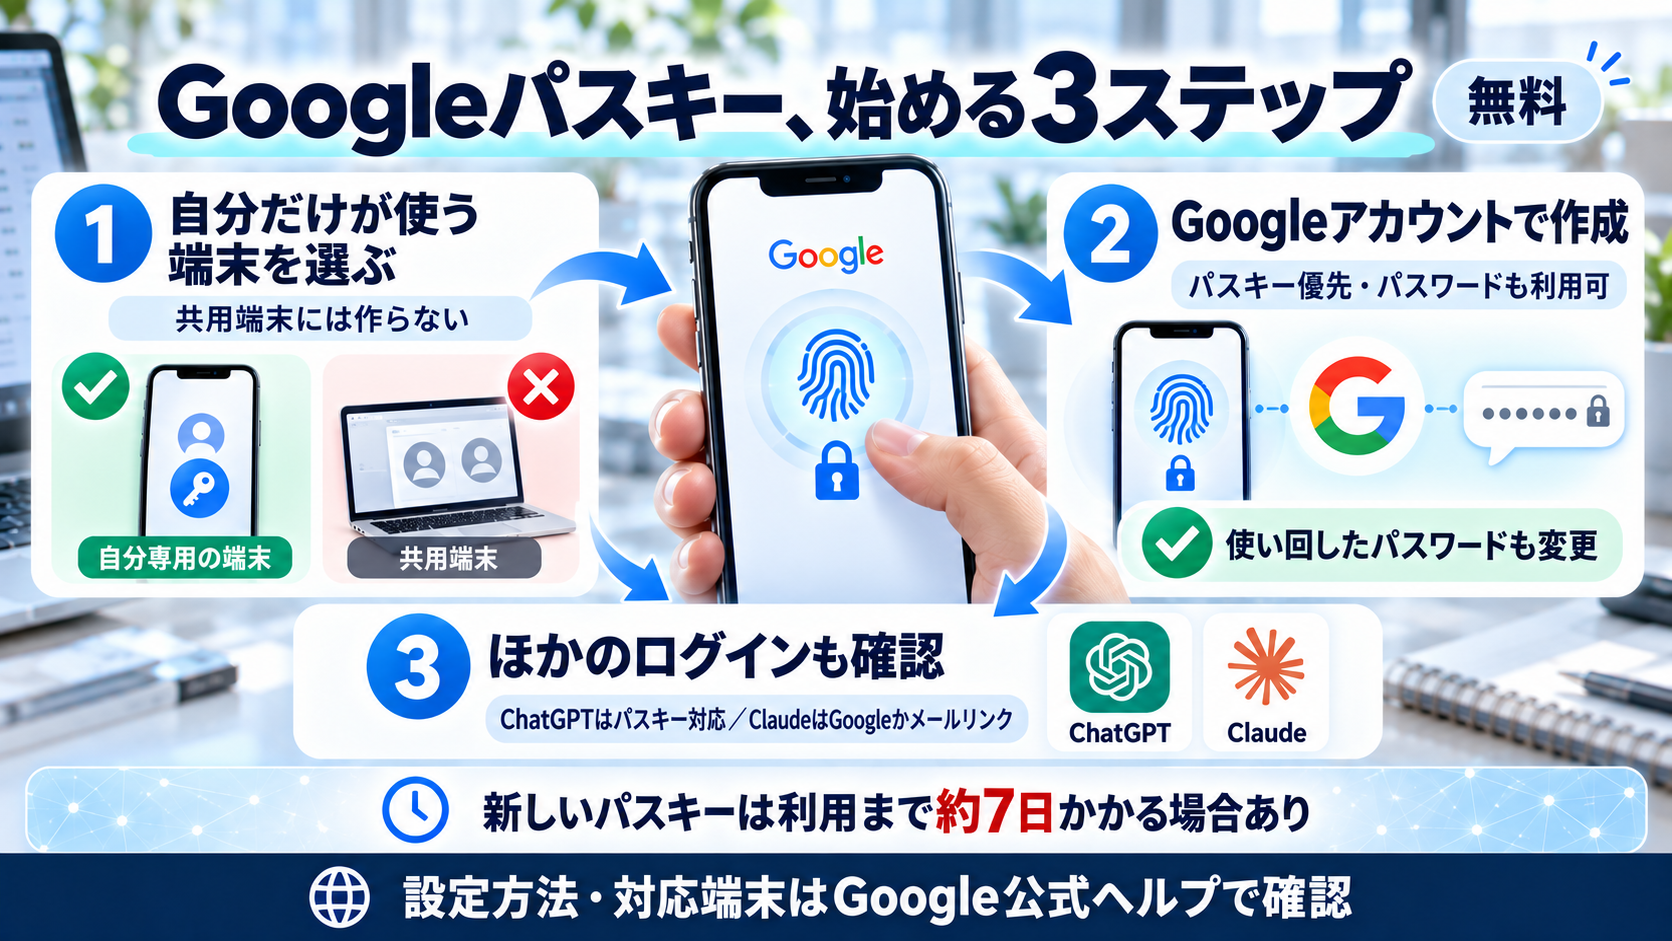
✅ ステップ1:自分だけが使う端末を選ぶ
パスキーは、自分だけが使うスマートフォンやパソコンで作ります。家族と共用の端末で作ると、その端末のロックを解除できる人なら誰でもGoogleアカウントに入れてしまいます。
✅ ステップ2:Googleアカウントでパスキーを作る
作り方は、下の公式ヘルプでご確認ください。パスキーを作ると、Googleアカウントのログインはパスキーが優先になります。パスワードでのログインも引き続き利用できます。使い回していたパスワードも、あわせて変更しておきましょう。
✅ ステップ3:ChatGPTやClaudeのログインも確かめる
ChatGPTもパスキーに対応しています。Claudeには専用のパスワードが無く、Googleアカウントかメールに届くリンクでログインします。ClaudeをGoogleアカウントで使っている方は、Googleアカウントの守りがそのままClaudeの入口の守りになります。
※新しく作ったパスキーは、ログインに使えるようになるまで7日間ほどかかる場合があります。
※パスキーに対応する端末や設定の画面は変わることがあります。最新の情報は公式サイトでご確認ください。
- パスワードの代わりにパスキーでログインする(Googleアカウント ヘルプ):https://support.google.com/accounts/answer/13548313?hl=ja
- アカウントのセキュリティを強化する(Googleアカウント ヘルプ):https://support.google.com/accounts/answer/46526?hl=ja
- パスキー(OpenAIヘルプ):https://help.openai.com/ja-jp/articles/20001039-passkeys-to-secure-your-openai-account
自分の端末で「パスキー」を作り、ログイン方法を見直す
【まとめ】
AIの悪用で攻撃の手口が巧妙になるリスクが指摘されるなか、パスキーは、パスワードと違って、偽サイトに入力して盗まれる心配がないログイン方法です。まずは、自分のスマートフォンでGoogleアカウントのパスキーを作ってみてください。
【トレンド分析メモ】
📈 業界の方向性:国の資料はサービスを運営する側にパスキーの導入を求め、金融庁は証券会社のネット取引の利用者に、提供が始まったら設定するよう呼びかけています。
👨💻 今後1〜3ヶ月で準備すべきこと:仕事で使うサービスのログイン方法を確認し、パスキーを使えるサービスを確かめておきましょう。
💡 注目キーワード:パスキー(指紋・顔認証・画面ロックでログインする仕組み)/Anthropic Cyber Mission(攻撃を防ぐ側を支えるAnthropicの取り組み)/情報セキュリティ10大脅威 2026(IPAがまとめる脅威の一覧)
👇 さらに詳しい内容は10月13日(火)のブログをチェック!
【情報ソース】
Anthropic「Anthropic Cyber Mission」 https://www.anthropic.com/news/anthropic-cyber-mission (2026年10月8日)
総務省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」 https://www.soumu.go.jp/menu_news/s-news/01cyber01_02000001_00276.html (2026年3月12日)
警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」 https://www.npa.go.jp/news/release/2026/20260909001.html (2026年9月10日)
IPA「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html (2026年1月29日)
金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」 https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html (2026年10月9日更新)
Googleアカウント ヘルプ「パスワードの代わりにパスキーでログインする」 https://support.google.com/accounts/answer/13548313?hl=ja (2026年10月10日確認)
OpenAIヘルプ「パスキー」 https://help.openai.com/ja-jp/articles/20001039-passkeys-to-secure-your-openai-account (2026年10月10日確認)
Claudeヘルプセンター https://support.claude.com/ja/articles/13189465-claude%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%83%AD%E3%82%B0%E3%82%A4%E3%83%B3%E3%81%99%E3%82%8B (2026年10月10日確認)
@IT(警察庁の令和8年上半期の情勢の報道) https://atmarkit.itmedia.co.jp/ait/articles/2609/17/news010.html (2026年9月17日)
ScanNetSecurity(警察庁の令和8年上半期の情勢の報道) https://scan.netsecurity.ne.jp/article/2026/09/25/56296.html (2026年9月25日)
【ファクトチェック報告】
- 確認済み事実
- Anthropic Cyber Missionの発表日(2026年10月8日)と内容:一次情報=Anthropic公式の発表で確認。「攻撃者はAIを使い、機械の速さで弱点を見つけて悪用している」は、Anthropic自身の文ではなく、発表に載った提携企業Palo Alto Networksのコメントです。
- 不正アクセス行為の認知件数(2025年=7,190件、前年より1,832件・約34.2%増加)と、検挙した不正アクセスの90%以上が他人のID・パスワードを使う型であること:一次情報=国家公安委員会・総務大臣・経済産業大臣の公表資料(2026年3月12日)で確認。7,190件は認知件数で、日本で起きた不正アクセスのすべての数ではありません。
- 不審なアクセスの約50.7%増加(2026年上半期・前年同期比・1日・1IPアドレス当たり):警察庁が公表した統計データで確認し、単位と増加率は@IT・時事通信の報道と一致。
- IPA「情報セキュリティ10大脅威 2026」の組織向け3位:一次情報=IPA公式で確認。
- パスキーの仕組み・フィッシング対策になる理由・作成後もパスワードでログインできること・共用端末で作らないこと・使えるまで7日間ほどかかる場合があること:一次情報=Googleアカウントの日本語ヘルプで確認。2023年からの提供はGoogle公式ブログで確認。
- ChatGPTのパスキー対応:OpenAIの日本語ヘルプで確認。Claudeに専用のパスワードが無く、Googleアカウントかメールのリンクでログインすること:Claudeの日本語ヘルプで確認。
- 未確認情報
- 不正アクセス行為の増加とAIの関係を示した公的な資料は見つかっていないため、因果は書いていません。
- 警察庁の令和8年上半期資料の本文(AIに関する記述)は、本文のPDFを取得できず確認できていません。
- Googleアカウントでパスキーを作る画面の経路と項目名、ChatGPTでパスキーを追加する画面の表示は、実機で確認していないため本文に書いていません。
- 注意事項
- 「不審なアクセス」は警察庁のセンサーが検知した通信の数で、侵入された件数ではありません。
- 2026年上半期は、フィッシング報告件数やインターネットバンキング不正送金の被害額のように、前年同期より減った数字もあります。期間と指標を外して「不正アクセスが増え続けている」と書かないよう注意が必要です。
- パスキーは2023年から提供されている機能で、AIへの対策として新しく出た機能ではありません。また、パスキーを作ってもパスワードでのログインは残るため、「パスキーにすれば乗っ取られない」とは書いていません。
- 「GoogleアカウントでClaudeを使っている方は、Googleアカウントの守りがそのままClaudeの入口の守りになる」は、Claudeのログインの仕組みからの説明で、Anthropicが明言したものではありません。
