
AIの開発企業Anthropicが10月27日、AIを使ってChromeやWindowsなどの脆弱性(ソフトウェアのセキュリティ上の弱点)を見つけたと発表しました。多くの方が毎日使っているブラウザの話なので、自分に関係があるのか気になった方もいるのではないでしょうか。本日は、発表内容と、ブラウザやOS(PCやスマホを動かす基本ソフト)を最新の状態に保つ重要性を解説します。
【何が起きているのか】
Anthropicは2026年10月27日、一般には公開していない社内の研究用AIモデルを使って、ChromeやWindowsなどの脆弱性を調べた結果を発表しました。記事で詳しく紹介されたのは「Google Chrome」「Safari」「Android」「Windows」「Linux」の5つで、AIが複数の脆弱性を見つけて組み合わせ、検証用の攻撃が成立することを確認したと説明しています。
Anthropicによると、Chromeでは同社が報告した62件の脆弱性に識別番号が割り当てられ、Chrome 156までの更新で修正されました。Safari・Android・Linuxの脆弱性も、開発元が修正・対処を済ませています。Windowsの脆弱性は、外部からの通信を受け付けるサーバーに関するもので、Microsoftが2026年4月に修正版を公開しています。
使われたのは一般に公開されていないAIモデルで、私たちが普段使っているClaudeで同じ調査ができると発表したものではありません。
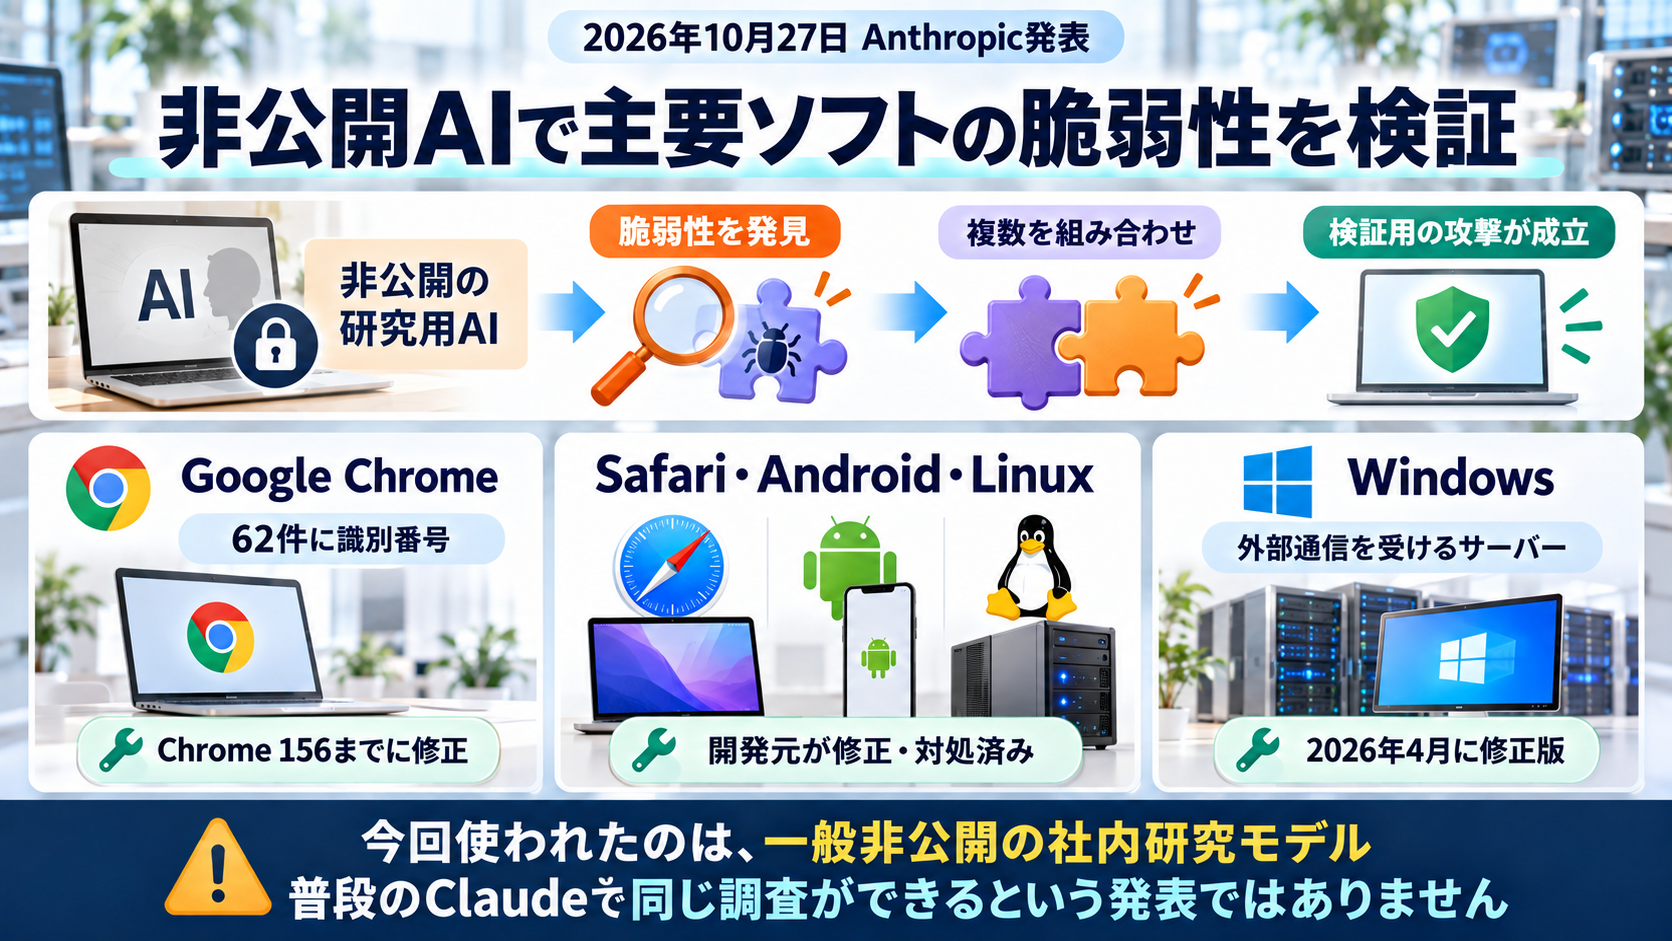
発表された脆弱性は開発元が修正済み
【個人ビジネスにどう重要なのか】
ブラウザやOSを最新の状態に保つには、更新プログラムが適用されているかを定期的に確認することが大切です。個人事業主の方の多くは、ネットバンキングやお客さまとのメール、クラウドサービスの管理画面など、さまざまな仕事でブラウザを使っています。
● 例/Web制作:お客さまのサイトの管理画面やネットバンキングを、毎日同じPCのChromeで開いている。
- Before:Chromeをそのまま使い続け、更新が保留になったままになっていることに気づかない。
- After:定期的にブラウザやOSが最新の状態になっているかを確認する。
私はITインフラの仕事で、社内ヘルプデスクやPCキッティング(業務用のPCを使える状態に準備する作業)を担当していました。会社では、PCの準備や管理を専任の担当者が行うことがありますが、個人事業主は、自分のPCやスマホを自分で管理しなければなりません。
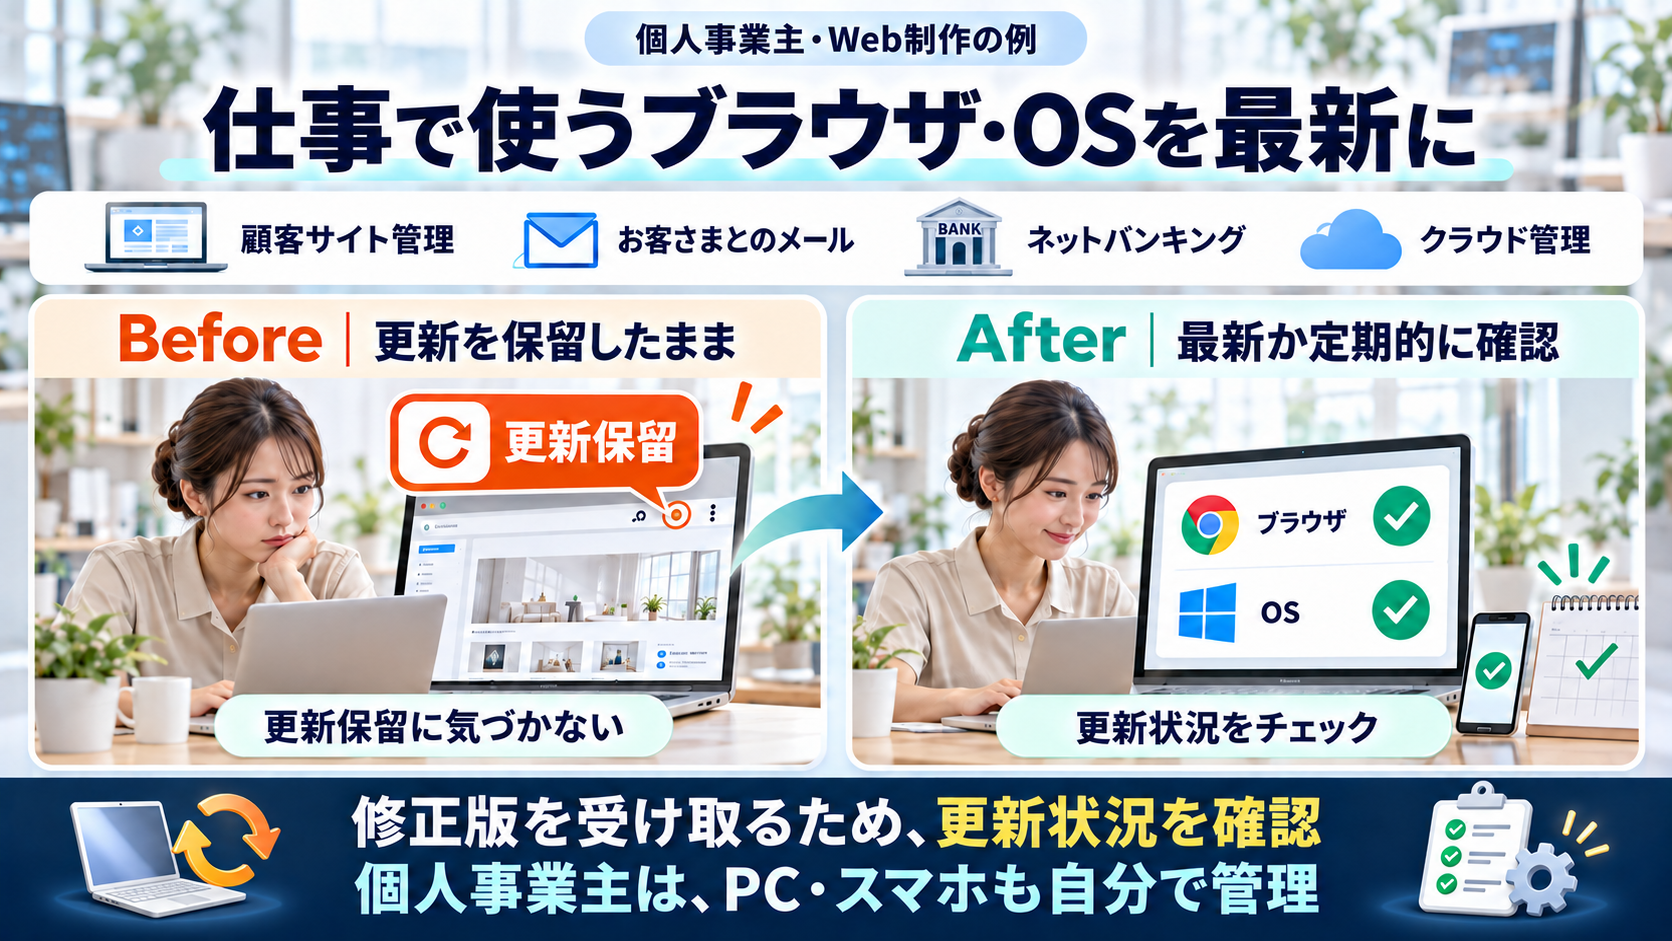
ブラウザとOSを最新の状態に保つ
【更新を確認する前に知っておきたいこと】
GoogleとMicrosoftは公式ヘルプで、ChromeやWindows、Androidの更新は基本的に自動で行われると案内しています。ただし、Chromeの更新は数日から数週間かけて順次配信され、10月28日にはChrome 157の先行配信も始まりました。確認するのはバージョン番号ではなく、「最新の状態になっているか」です。Chromeの更新は、通常、ブラウザを閉じて次に開くまでの間に行われるため、開いたままにしていると、更新が保留になったままになる場合があります。
※更新の確認方法や配信の時期は、端末やメーカーによって変わることがあります。最新の情報は公式サイトでご確認ください。
- Chromeの更新(Google公式):https://support.google.com/chrome/answer/95414?hl=ja
- Windows Update: よくあるご質問(Microsoft公式):https://support.microsoft.com/ja-jp/windows/deployment/updates-lifecycle/windows-update-faq
- Macのソフトウェアアップデート(Apple公式):https://support.apple.com/ja-jp/108382
- iPhoneのアップデート(Apple公式):https://support.apple.com/ja-jp/118575
- Androidのアップデート(Google公式):https://support.google.com/android/answer/7680439?hl=ja
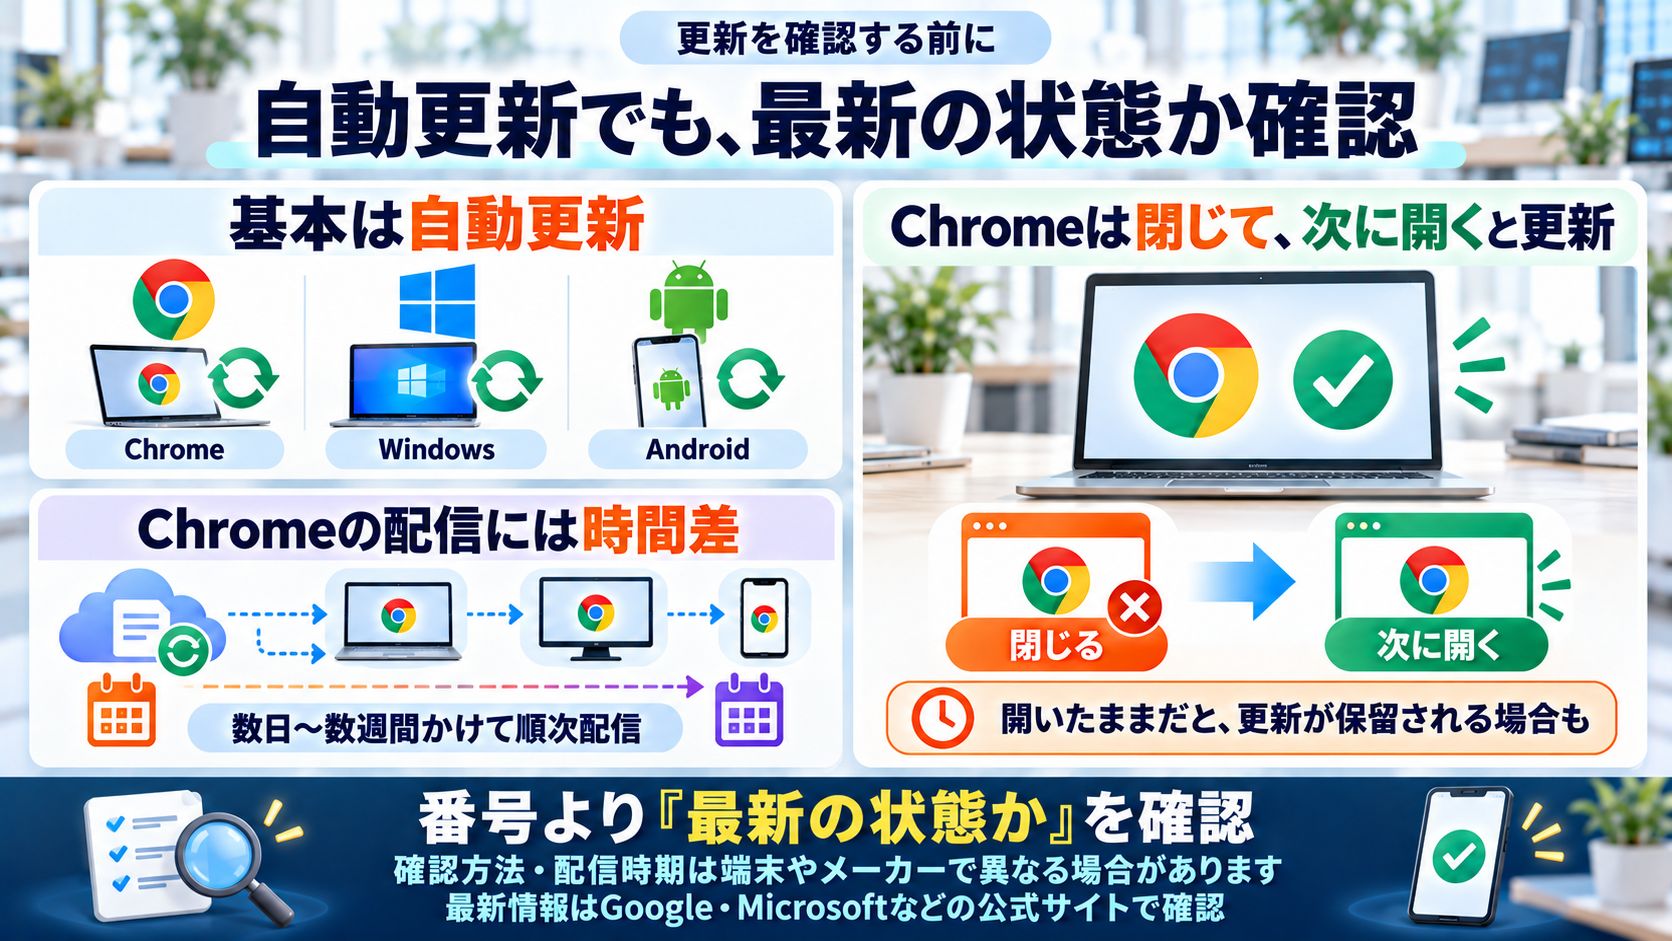
バージョン番号より「最新の状態か」を確認
【まとめ】
Anthropicが研究用AIを使って発見し、発表したChromeやWindowsなどの脆弱性は、開発元がすでに修正しています。更新プログラムが適用されているかどうかは、自分のPCやスマホでの更新状況で決まります。まずは、毎日使っているブラウザとOSが最新の状態になっているかを確認してみてください。
【トレンド分析メモ】
📈 業界の方向性:AnthropicはAIを使って脆弱性を探す研究結果を公表し、ソフトウェアを開発する人に向けて、自分のコードを点検することがこれまで以上に重要だと助言しています。
👨💻 今後1〜3ヶ月で準備すべきこと:PCとスマホの更新状況を定期的に確認しましょう。PC版はChromeの「設定」→「Chromeについて」から、スマホ版(Android)は、Playストア → プロフィール →[アプリとデバイスの管理]から確認できます。
💡 注目キーワード:attack chains(複数の脆弱性を組み合わせた攻撃)/CVE(脆弱性の識別番号)/協調的な脆弱性開示(開発元に先に知らせ、修正の期間を設けてから公表する方針)
👇 さらに詳しい内容は10月31日(土)のブログをチェック!
【情報ソース】
Anthropic公式「Discovering and exploiting vulnerabilities in critical, real-world software with Claude」 https://www.anthropic.com/research/discovering-vulnerabilities-with-claude (2026年10月27日)
Chrome Releases「Stable Channel Update for Desktop」 https://chromereleases.googleblog.com/2026/10/stable-channel-update-for-desktop_02018666648.html (2026年10月20日)
Microsoft セキュリティ更新プログラム ガイド「CVE-2026-33096」 https://msrc.microsoft.com/update-guide/ja-jp/vulnerability/CVE-2026-33096 (2026年4月14日)
Google Chrome ヘルプ「Google Chrome を更新する」 https://support.google.com/chrome/answer/95414?hl=ja (2026年10月29日確認)
Apple サポート「iPhone や iPad をアップデートする」 https://support.apple.com/ja-jp/118575 (2026年10月29日確認)
The Hacker News「Anthropic's Unreleased AI Model Chains Flaws Into Working Chrome, Safari, Windows and Linux Exploits」 https://thehackernews.com/2026/10/anthropics-unreleased-ai-model-chains.html (2026年10月28日)
【ファクトチェック報告】
- 確認済み事実
- Anthropicの発表(2026年10月27日)、一般に公開していない社内の研究用モデルを使ったこと、対象の5つ(Chrome・Safari・Android・Windows・Linux)、複数の脆弱性を組み合わせた検証用の攻撃を確認したこと:一次情報=Anthropic公式の研究記事で確認。
- Chromeの「62件」:一次情報=Anthropic公式で確認。原文は「Chrome 156までに62件のCVEが割り当てられ、修正済み」。Googleが1回のリリースノートで示した件数ではないため、本文では「Anthropicによると」「Chrome 156までの更新で」と書いています。
- Safari・Android・Linuxの修正・対処:一次情報=Anthropic公式で確認(Safariは「修正はすでにユーザーに提供されている」、Androidは「Googleが対処済み」、Linuxは「開発元で修正」)。
- Windowsの脆弱性(CVE-2026-33096):一次情報=Anthropic公式と、Microsoftのセキュリティ更新プログラム ガイド(日本語版)で確認。HTTP/3という通信方式の要求に応答するマシン(Anthropicの説明ではサーバー)が対象で、Microsoftの公開日は2026年4月14日。
- Chrome 156の安定版(10月20日・数日から数週間かけて配信)と、Chrome 157の先行配信(10月28日):一次情報=Chrome Releasesで確認。
- Chrome・Windows・Androidの自動更新、Chromeの更新は通常、ブラウザを閉じて次に開くまでの間に行われ、開いたままにしていると保留中の更新があると表示されることがあること:一次情報=各社の公式ヘルプ(日本語版)で確認。
- Anthropicのソフトウェアを開発する人への助言(自分のコードを点検することがこれまで以上に重要):一次情報=Anthropic公式で確認。一般ユーザーに更新を呼びかけたものではないため、更新の案内は各社の公式ヘルプの内容として書いています。
- 筆者の経歴(ITインフラの仕事で社内ヘルプデスク・PCキッティングを担当):筆者の経歴の記録による。
- 未確認情報
- 使われた研究用モデルの名前と一般公開の予定は非公表のため、書いていません。
- Androidの修正がどの更新で配信されたかは非公表のため、書いていません。
- 今回の攻撃が実際に悪用されたかどうかは、Anthropicの記事に記載がありません。海外メディアは「実際の攻撃では確認されていない」と報じていますが、本文では扱っていません。
- 注意事項
- 「Claudeが見つけた」と書くと、読者が普段使っているClaudeで同じことができると読まれるおそれがあるため、本文では「一般には公開していない社内の研究用AIモデル」と書いています。
- 攻撃の具体的な手法は、悪用につながるおそれがあり、読者の判断にも関係しないため書いていません。
- Chromeの最新版の番号は配信の状況で変わるため、特定の番号を「最新版」とは書いていません。
- 国内メディアの報道は、確認日時点で見つからなかったため、情報ソースの報道は海外の1件のみです。
